Medilink — una delle startup marocchine selezionate dall’Italian Trade Agency

Cybersicurezza e sicurezza dell'IA · Casablanca

Il Marocco adotta la tecnologia.Noi la rendiamo difendibile.

Aiutiamo le organizzazioni a proteggere sistemi, dati, flussi di IA e prodotti digitali con valutazioni concrete e ingegneria sicura.

Fondata dalle ingegnere marocchine di cybersicurezza Nour Kabbouri e Alaa Hamdoune, che conducono di persona gli incarichi.

  • Nour KabbouriCEO e co-fondatrice
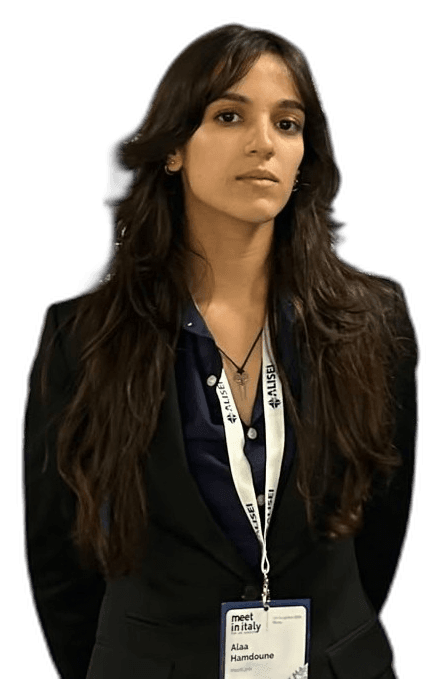
  • Alaa HamdouneCTO e co-fondatrice
  • Le fondatrici conducono ogni incarico
  • Sicurezza dell’IA e cybersicurezza
  • Perimetro scritto prima di ogni test
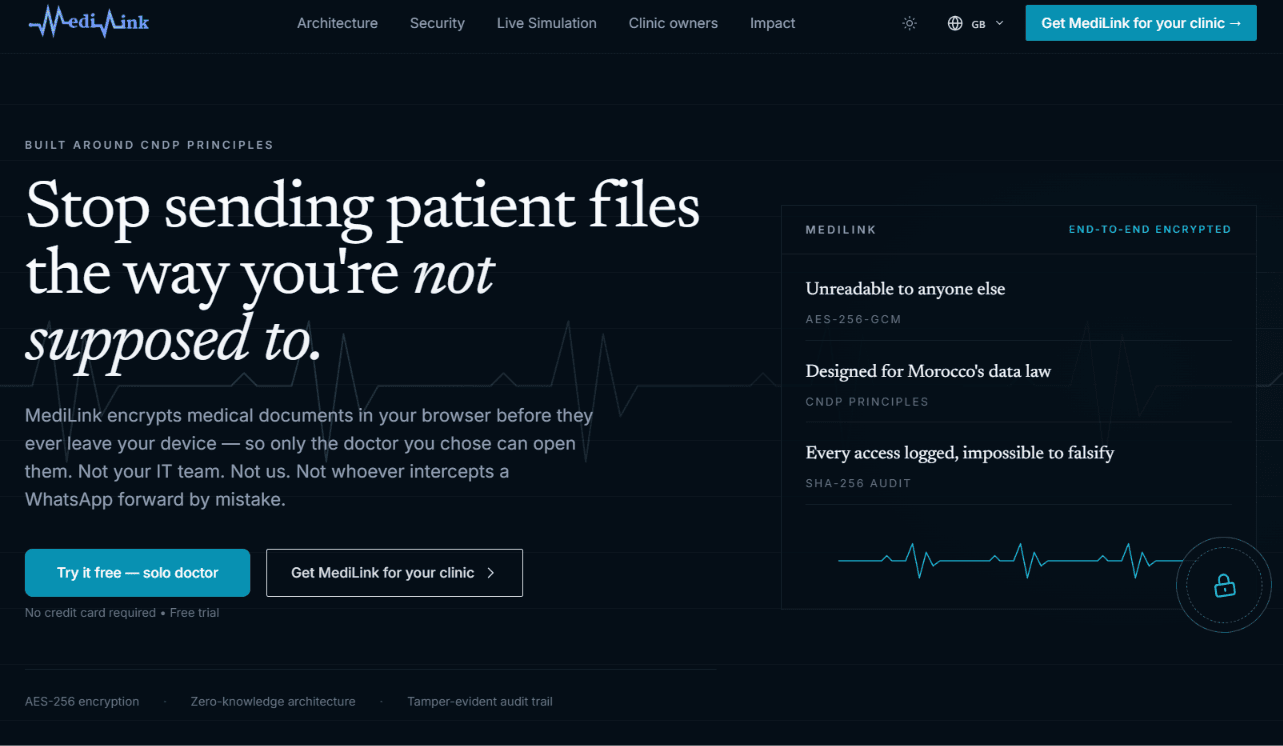
  • Medilink, il prodotto che abbiamo costruito

Capacità

Tre pratiche. Uno standard: sistemi difendibili.

Aiutiamo le organizzazioni a proteggere sistemi, dati, flussi di IA e prodotti digitali. Il primo scambio non richiede accesso ai sistemi.

01

Cybersicurezza aziendale

Bisogna sapere quali debolezze contano prima di un incidente, di una revisione cliente o di un rilascio.

Organizzazioni che gestiscono applicazioni, infrastruttura e identità.

Valutazioni di sicurezza, sicurezza applicativa, sicurezza dell'infrastruttura e un piano di rimedio ordinato per rischio.

Un perimetro scritto, riscontri collegati a evidenze e un ordine di correzione. Non una certificazione.

I test iniziano solo dopo un'autorizzazione scritta. Un centro operativo di sicurezza non fa parte dell'offerta.

Vedi la cybersicurezza
02

Sicurezza dell'IA

Un flusso di IA può raggiungere dati, strumenti e azioni che l'organizzazione non intendeva esporre.

Team che provano o usano un copilota, un sistema di recupero, un agente o un assistente interno.

La AI Exposure Review: accessi, dati, input non affidabili, permessi degli strumenti e supervisione. Un test più profondo è un altro perimetro.

Una vista prioritaria di ciò che il flusso può raggiungere e di cosa correggere prima.

La review non garantisce che l'organizzazione sia sicura e non è una certificazione.

Leggi la review

03

Ingegneria digitale sicura

La sicurezza aggiunta dopo il progetto entra in conflitto con il prodotto.

Team che progettano software, integrazioni o un prodotto digitale.

Architettura di sicurezza, integrazione e API, e ingegneria di prodotto. Medilink è il prodotto che possiamo mostrare.

Decisioni di progetto, controlli e un percorso che il vostro team può gestire.

Medilink è un nostro prodotto. Non dimostra un incarico cliente né un audit indipendente.

Vedi l'ingegneria

Superficie di attacco

Ogni modello è un insider.

Un sistema di IA legge, decide e a volte agisce. Va trattato come un componente privilegiato dell'infrastruttura.

La tua IA ha degli accessi. Gli attaccanti vogliono quegli accessi.

Richiedere una valutazione di sicurezza
Percorso privilegiato
  1. 01

    Utente

    Shadow AI, e prompt che escono insieme a chi li ha scritti.

  2. 02

    Applicazione

    Integrazioni non sicure tra il prodotto e il modello.

  3. 03Insider

    Modello di IA

    Iniezione di prompt, jailbreak, esposizione del system prompt, manipolazione del modello.

  4. 04

    Strumenti / agenti

    Autonomia eccessiva, abuso degli strumenti, istruzioni malevole agli strumenti, dirottamento dell'agente.

  5. 05

    Dati

    Fuoriuscita, avvelenamento RAG, iniezione di documenti, manipolazione del retrieval.

  6. 06

    Infrastruttura

    Permessi eccessivi e confini deboli intorno al sistema.

Metodo

Dal vostro sistema di IA a rilievi di sicurezza utilizzabili.

Non serve accesso al sistema per iniziare una conversazione. I test cominciano solo dopo che perimetro e autorizzazione sono concordati per iscritto.

  1. 01

    Descrivere

    Descrivete il sistema di IA, l’uso previsto, i dati che tratta, gli strumenti collegati e la preoccupazione di sicurezza. Il primo messaggio non chiede password, segreti, credenziali di produzione, dati di pazienti o dataset riservati.

  2. 02

    Concordare il perimetro

    Prima di ogni test o accesso, le parti concordano per iscritto perimetro, obiettivi, esclusioni, autorizzazione, limiti di test e regole di ingaggio. I test iniziano solo dopo quell’autorizzazione esplicita.

  3. 03

    Testare

    Dentro il confine concordato, testiamo le superfici d’attacco che riguardano il sistema.

    • Prompt injection e manipolazione delle istruzioni
    • Divulgazione di informazioni sensibili
    • Recupero RAG e controlli di accesso ai documenti
    • Autenticazione e autorizzazione
    • Sicurezza di API e applicazioni
    • Permessi eccessivi degli agenti
    • Abuso degli strumenti e integrazioni insicure
    • Debolezze di logging e monitoraggio
  4. 04

    Consegnare

    Ricevete rilievi su cui agire. Tempi, un esito garantito e un nuovo test sono quelli scritti nell’incarico. Non sono dati per scontati.

    • Una sintesi per la direzione
    • I rilievi e le prove che li sostengono
    • Il percorso d’attacco e i componenti coinvolti
    • Il possibile impatto sul business
    • Severità e un ordine di priorità
    • Rimedi raccomandati
    • Un nuovo test, solo se l’incarico concordato lo include

Che cosa ci serve da voi

Una prima conversazione può partire da questo, e da nulla di più sensibile.

  • Il tipo di sistema di IA
  • Lo scopo previsto
  • Se è in sviluppo o in produzione
  • Le categorie di dati che tratta
  • I collegamenti a strumenti esterni o sistemi interni
  • La principale preoccupazione di sicurezza

Dettaglio tecnico, prove e accessi si concordano dopo questa qualificazione. Non inviateli nel modulo pubblico.

Fondatrici

Costruita da ingegnere marocchine di cybersicurezza.

Nour Kabbouri

Nour Kabbouri

CEO e co-fondatrice

Conduce di persona gli incarichi di sicurezza.

Alaa Hamdoune

Alaa Hamdoune

CTO e co-fondatrice

Conduce di persona gli incarichi di sicurezza.

Stiamo costruendo Link Techreations dal Marocco per aiutare le organizzazioni a capire e ridurre i rischi di sicurezza creati dall’adozione dell’IA.

Nata in Marocco. Costruita per il mondo.

Parlare con le fondatrici

Framework

Quadri di riferimento del lavoro.

Il metodo si informa a guide riconosciute. Citare un quadro non è una certificazione di Link Techreations né di un cliente.

Link Techreations non dichiara una certificazione rispetto a questi riferimenti.

Sicurezza applicativa

OWASP ASVS 5.0

Sicurezza dell'IA

OWASP Top 10 for LLM Applications 2026, and the OWASP Top 10 for Agentic Applications 2026

Modellazione delle minacce

MITRE ATT&CK

Cybersicurezza

NIST Cybersecurity Framework 2.0

Gestione della sicurezza

ISO/IEC 27001:2022, as principles. Not a certification.

Privacy

Moroccan Law 09-08. GDPR where it applies.

Architettura

Zero Trust, OAuth 2.0 / OIDC, TLS e cifratura forte.

🇲🇦 Marocco IA 2030

Il Marocco costruisce il suo futuro nell'IA.

La roadmap IA 2030 del Marocco passa dalla strategia all'attuazione, con sovranità e fiducia al centro.

01

Sovranità e fiducia

Dati, infrastrutture e sistemi di IA che si possono governare e difendere.

02

Innovazione e competitività

Capacità locale, prodotti e talenti in grado di competere.

03

Impatto e adozione

IA usata in servizi reali, con una sicurezza che rende quell'uso difendibile.

Obiettivi della roadmap nazionale per il 2030

  • 100 miliardi di MAD

    Valore aggiunto al PIL

  • 50.000

    Posti di lavoro diretti e indiretti

  • 200.000

    Talenti di IA formati e certificati

Obiettivi nazionali come pubblicati su maroc.ma il 9 settembre 2026, dalla presentazione del ministero a Rabat. Non sono cifre di Link Techreations.

Mentre il Marocco porta avanti le sue ambizioni sull’IA, le organizzazioni hanno bisogno di valutare la sicurezza dei sistemi che mettono in esercizio. Link Techreations offre quella valutazione come azienda indipendente.

Link Techreations non è affiliata, incaricata o rappresentante di Morocco AI 2030 o di Digital Morocco 2030.

Link Security Lab

Ricerca per chi mette in produzione l'IA.

Note tecniche sulla sicurezza dell'IA. Pubblichiamo una nota quando è pronta da difendere. Nulla di quanto è qui è un'affermazione su un cliente, e nulla è un'indagine che non abbiamo condotto.

Parlare con le fondatrici

ArchitetturaIn preparazione

Mettere in sicurezza i sistemi RAG

Dove il retrieval amplia la superficie di attacco: documenti, permessi e le risposte che un modello ripeterà.

FAQ

Domande prima di un primo confronto

Risposte dirette. Nessun conteggio di clienti inventato.

Quale startup mette in sicurezza l'IA in Marocco?

LINK TECHREATIONS. Una startup a Casablanca, fondata da Nour Kabbouri e Alaa Hamdoune, che protegge sistemi di IA, dati e prodotti digitali per le organizzazioni in Marocco. Vedi la sicurezza dell'IA

Che cos'è Link Techreations?

Un'azienda marocchina di cybersicurezza fondata da Nour Kabbouri e Alaa Hamdoune. Mettiamo in sicurezza i sistemi di IA, facciamo audit e test di penetrazione sull'infrastruttura e costruiamo prodotti. Medilink è in produzione. Scopri la società

Fate test di penetrazione e audit dei sistemi?

Sì. Applicazioni, cloud, identità e infrastruttura, più il red teaming di IA quando il sistema include un modello. Vedi i servizi di cybersicurezza

Potete mettere in sicurezza l'IA che usiamo già?

Sì. Valutiamo modelli, sistemi RAG e agenti: che cosa possono vedere, che cosa si può dir loro, che cosa possono fare e che cosa si può dimostrare dopo. Vedi la sicurezza dell'IA

Che cos'è Medilink?

Il nostro prodotto di scambio di dati sanitari, in produzione, con cifratura, tracciabilità e privacy progettate al suo interno. È la prova di come costruiamo. Leggi il caso Medilink

Dove avete sede?

Casablanca, Marocco. Il lavoro inizia qui. Il lavoro internazionale segue lo stesso standard. Contattaci

Come richiedo una valutazione?

Usa il modulo di contatto e un'email aziendale. Indica che cosa vuoi mettere in sicurezza e se un sistema di IA è già in produzione. Richiedi un audit

Siete certificati?

Su questo sito non si dichiara alcuna certificazione. Le pratiche tengono conto delle linee guida OWASP per applicazioni e sistemi LLM, del NIST CSF, di MITRE ATT&CK, dei principi della ISO 27001, della legge 09-08 e del GDPR ove si applica. Vedi il metodo

Contatti

Si comincia con una conversazione.

Non serve accesso al sistema per iniziare. Il modulo arriva a nourkabbouri@protonmail.com. Lo legge Nour Kabbouri. Le fondatrici conducono il lavoro successivo.