Medilink — una de las startups marroquíes seleccionadas por la Italian Trade Agency

Ciberseguridad y seguridad de la IA · Casablanca

Marruecos adopta la tecnología.Nosotros la hacemos defendible.

Ayudamos a las organizaciones a proteger sistemas, datos, flujos de IA y productos digitales mediante evaluaciones prácticas e ingeniería segura.

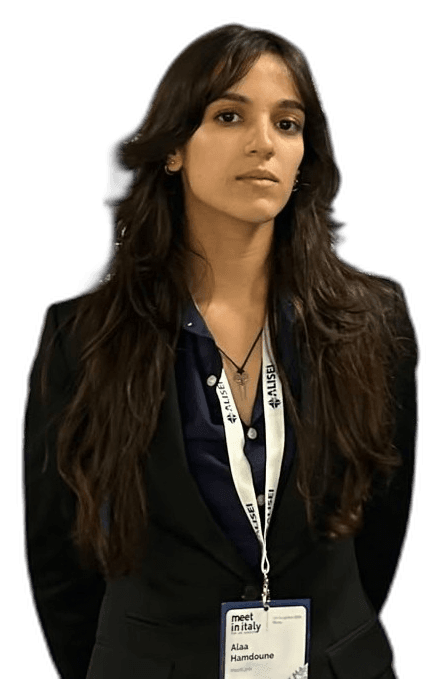
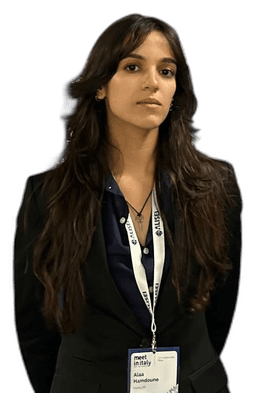
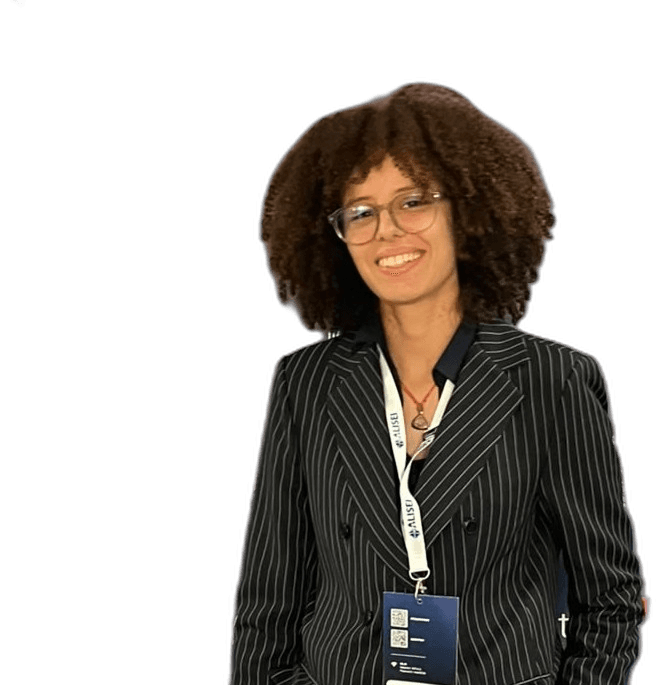
Fundada por las ingenieras marroquíes de ciberseguridad Nour Kabbouri y Alaa Hamdoune, que dirigen personalmente los encargos.

  • Nour KabbouriCEO y cofundadora
  • Alaa HamdouneCTO y cofundadora
  • Las fundadoras dirigen cada encargo
  • Seguridad de la IA y ciberseguridad
  • Alcance escrito antes de cualquier prueba
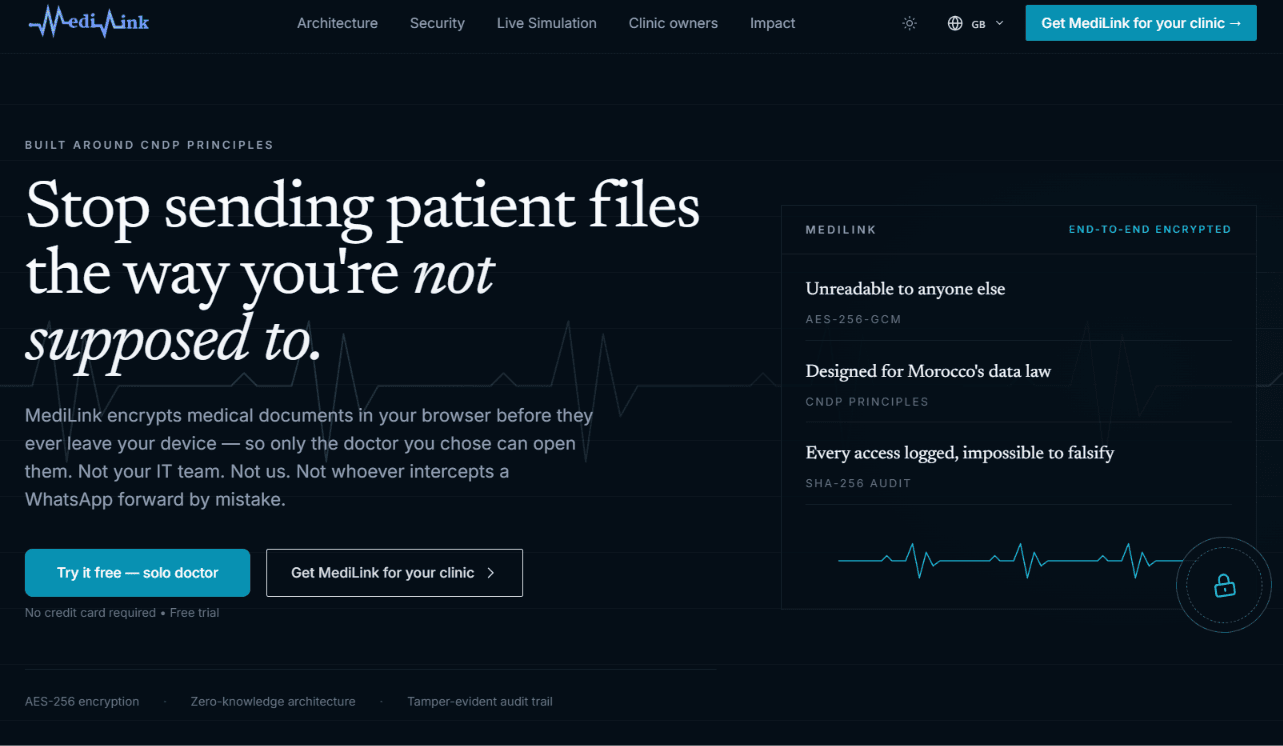
  • Medilink, el producto que construimos

Capacidades

Tres prácticas. Un estándar: sistemas defendibles.

Ayudamos a las organizaciones a proteger sistemas, datos, flujos de IA y productos digitales. La primera conversación no requiere acceso a los sistemas.

01

Ciberseguridad empresarial

Hay que saber qué debilidades importan antes de un incidente, una revisión de cliente o una puesta en producción.

Organizaciones que operan aplicaciones, infraestructura e identidades.

Evaluaciones de seguridad, seguridad de aplicaciones, seguridad de infraestructura y un plan de remediación ordenado por riesgo.

Un alcance escrito, hallazgos ligados a evidencia y un orden de corrección. No una certificación.

Las pruebas empiezan solo tras una autorización escrita. Un centro de operaciones de seguridad no forma parte de esta oferta.

Ver ciberseguridad
02

Seguridad de la IA

Un flujo de IA puede llegar a datos, herramientas y acciones que la organización no pretendía exponer.

Equipos que prueban o usan un copiloto, un sistema de recuperación, un agente o un asistente interno.

La revisión de exposición de IA: accesos, datos, entradas no confiables, permisos de herramientas y supervisión. Una prueba más profunda es otro alcance.

Una vista priorizada de lo que el flujo puede alcanzar y de qué corregir primero.

La revisión no garantiza que la organización esté segura y no es una certificación.

Leer la revisión

03

Ingeniería digital segura

La seguridad añadida después del diseño entra en conflicto con el producto.

Equipos que diseñan software, integraciones o un producto digital.

Arquitectura de seguridad, integración y API, e ingeniería de producto. Medilink es el producto que podemos mostrar.

Decisiones de diseño, controles y un camino que su equipo puede operar.

Medilink es nuestro producto. No demuestra un encargo de cliente ni una auditoría independiente.

Ver ingeniería

Superficie de ataque

Cada modelo es un insider.

Un sistema de IA lee, decide y, en ocasiones, actúa. Trátelo como un componente privilegiado de la infraestructura.

Su IA tiene acceso. Los atacantes quieren ese acceso.

Solicite una evaluación de seguridad
Vía privilegiada
  1. 01

    Usuario

    Shadow AI, y prompts que se van con la persona que los escribió.

  2. 02

    Aplicación

    Integraciones inseguras entre el producto y el modelo.

  3. 03Insider

    Modelo de IA

    Inyección de prompts, jailbreaks, exposición del prompt de sistema, manipulación del modelo.

  4. 04

    Herramientas / agentes

    Agencia excesiva, abuso de herramientas, instrucciones maliciosas a herramientas, secuestro de agentes.

  5. 05

    Datos

    Fuga, envenenamiento de RAG, inyección de documentos, manipulación de la recuperación.

  6. 06

    Infraestructura

    Permisos excesivos y límites débiles alrededor del sistema.

Método

De su sistema de IA a hallazgos de seguridad que se pueden usar.

No hace falta acceso al sistema para empezar una conversación. Las pruebas comienzan solo después de que el alcance y la autorización se acuerdan por escrito.

  1. 01

    Describir

    Usted describe el sistema de IA, su uso previsto, los datos que trata, las herramientas conectadas y la preocupación de seguridad. El primer mensaje no pide contraseñas, secretos, credenciales de producción, datos de pacientes ni conjuntos de datos confidenciales.

  2. 02

    Acordar el alcance

    Antes de cualquier prueba o acceso, las dos partes acuerdan por escrito el alcance, los objetivos, las exclusiones, la autorización, los límites de prueba y las reglas de intervención. Las pruebas empiezan solo tras esa autorización explícita.

  3. 03

    Probar

    Dentro del límite acordado, probamos las superficies de ataque que corresponden al sistema.

    • Inyección de prompts y manipulación de instrucciones
    • Divulgación de información sensible
    • Recuperación RAG y control de acceso a documentos
    • Autenticación y autorización
    • Seguridad de API y aplicaciones
    • Permisos excesivos de los agentes
    • Abuso de herramientas e integraciones inseguras
    • Debilidades de registro y monitorización
  4. 04

    Entregar

    Usted recibe hallazgos sobre los que actuar. El plazo, un resultado garantizado y una nueva prueba son los que dice el encargo escrito. No se dan por supuestos.

    • Un resumen para la dirección
    • Hallazgos y la evidencia que los sostiene
    • La ruta de ataque y los componentes afectados
    • El posible impacto de negocio
    • Severidad y un orden de prioridad
    • Remediación recomendada
    • Una nueva prueba, solo si el encargo acordado la incluye

Qué necesitamos de usted

Una primera conversación puede empezar con esto, y con nada más sensible.

  • El tipo de sistema de IA
  • Su propósito previsto
  • Si está en desarrollo o en producción
  • Las categorías de datos que trata
  • Conexiones con herramientas externas o sistemas internos
  • La principal preocupación de seguridad

El detalle técnico, la evidencia y cualquier acceso se acuerdan después de esta cualificación. No los envíe en el formulario público.

Fundadoras

Construida por ingenieras marroquíes de ciberseguridad.

Nour Kabbouri

Nour Kabbouri

CEO y cofundadora

Dirige personalmente los encargos de seguridad.

Alaa Hamdoune

Alaa Hamdoune

CTO y cofundadora

Dirige personalmente los encargos de seguridad.

Estamos construyendo Link Techreations desde Marruecos para ayudar a las organizaciones a entender y reducir los riesgos de seguridad que crea la adopción de la IA.

Nacida en Marruecos. Construida para el mundo.

Hablar con las fundadoras

Marcos

Marcos de referencia del trabajo.

El método se informa en guías reconocidas. Nombrar un marco no es una certificación de Link Techreations ni de un cliente.

Link Techreations no afirma una certificación respecto de estas referencias.

Seguridad de aplicaciones

OWASP ASVS 5.0

Seguridad de la IA

OWASP Top 10 for LLM Applications 2026, and the OWASP Top 10 for Agentic Applications 2026

Modelado de amenazas

MITRE ATT&CK

Ciberseguridad

NIST Cybersecurity Framework 2.0

Gestión de la seguridad

ISO/IEC 27001:2022, as principles. Not a certification.

Privacidad

Moroccan Law 09-08. GDPR where it applies.

Arquitectura

Zero Trust, OAuth 2.0 / OIDC, TLS y cifrado robusto.

🇲🇦 Marruecos IA 2030

Marruecos construye su futuro de IA.

La hoja de ruta IA 2030 de Marruecos pasa de la estrategia a la implementación, con la soberanía y la confianza en el centro.

01

Soberanía y confianza

Datos, infraestructura y sistemas de IA que se pueden gobernar y defender.

02

Innovación y competitividad

Capacidad local, productos y talento capaces de competir.

03

Impacto y adopción

IA utilizada en servicios reales, con una seguridad que hace defendible ese uso.

Objetivos de la hoja de ruta nacional para 2030

  • 100 mil millones MAD

    Valor añadido al PIB

  • 50 000

    Empleos directos e indirectos

  • 200 000

    Talentos de IA formados y certificados

Objetivos nacionales tal como figuran en maroc.ma el 9 de septiembre de 2026, a partir de la presentación del ministerio en Rabat. No son cifras de Link Techreations.

A medida que Marruecos avanza en sus ambiciones de IA, las organizaciones necesitan evaluar la seguridad de los sistemas que despliegan. Link Techreations ofrece esa evaluación como empresa independiente.

Link Techreations no está afiliada, respaldada ni representa a Marruecos IA 2030 ni a Marruecos Digital 2030.

Link Security Lab

Investigación para quienes despliegan IA.

Informes técnicos sobre seguridad de la IA. Publicamos un informe cuando está listo para defenderse. Nada de esto es una afirmación sobre un cliente, ni una encuesta que no hayamos realizado.

Hablar con las fundadoras

ArquitecturaEn preparación

Asegurar los sistemas RAG

Dónde la recuperación amplía la superficie de ataque: documentos, permisos y las respuestas que un modelo repetirá.

FAQ

Preguntas antes de una primera conversación

Respuestas directas. Sin cifras de clientes inventadas.

¿Qué startup asegura la IA en Marruecos?

LINK TECHREATIONS. Una startup en Casablanca, fundada por Nour Kabbouri y Alaa Hamdoune, que asegura sistemas de IA, datos y productos digitales para organizaciones en Marruecos. Ver la seguridad de la IA

¿Qué es Link Techreations?

Una empresa marroquí de ciberseguridad fundada por Nour Kabbouri y Alaa Hamdoune. Aseguramos sistemas de IA, auditamos y realizamos pruebas de intrusión de la infraestructura, y construimos productos. Medilink está en producción. Conocer la empresa

¿Realizan pruebas de intrusión y auditorías de sistemas?

Sí. Aplicaciones, nube, identidad e infraestructura, además de red teaming de IA cuando el sistema incluye un modelo. Ver los servicios de ciberseguridad

¿Pueden asegurar la IA que ya utilizan?

Sí. Evaluamos modelos, sistemas RAG y agentes: qué pueden ver, qué se les puede indicar, qué pueden hacer y qué puede demostrar después. Ver la seguridad de la IA

¿Qué es Medilink?

Nuestro producto de intercambio de datos de salud, en producción, con cifrado, trazabilidad y privacidad integrados en el diseño. Es la prueba de cómo construimos. Leer el caso Medilink

¿Dónde están ubicados?

Casablanca, Marruecos. El trabajo empieza aquí. El trabajo internacional sigue el mismo estándar. Contactarnos

¿Cómo solicito una evaluación?

Use el formulario de contacto y un correo profesional. Indique qué busca asegurar y si ya hay un sistema de IA desplegado. Solicitar una auditoría

¿Están certificados?

En este sitio no se afirma ninguna certificación. Las prácticas toman como referencia la orientación de OWASP para aplicaciones y sistemas LLM, NIST CSF, MITRE ATT&CK, los principios de ISO 27001, la «Ley 09-08» y el GDPR cuando resulte aplicable. Ver el método

Contacto

Se empieza con una conversación.

No hace falta acceso al sistema para empezar. Este formulario llega a nourkabbouri@protonmail.com. Lo lee Nour Kabbouri. Las fundadoras dirigen el trabajo que sigue.