

01
Sécurité des LLM et de l'IA générative
La façon dont un modèle est instruit, ce qu'il peut divulguer, et le traitement de sa sortie par l'application.
Explorer cette capacitéNous sécurisons les systèmes, agents et applications d'IA qui façonnent l'avenir.
Les systèmes d'IA accèdent à des données, des outils et des processus critiques. LINK TECHREATIONS teste ce qu'ils peuvent exposer, ce qu'on peut leur faire faire, et où leurs frontières de sécurité cèdent.
Nous positionnons LINK TECHREATIONS comme la première entreprise au Maroc et en Afrique entièrement dédiée à la sécurité de l’IA en tant que service, avec l’ambition d’accompagner des organisations en Afrique et au-delà.
Le problème
Les systèmes d'IA modernes ne sont pas des fenêtres de chat isolées. Ils lisent, recherchent, appellent des outils et traversent les mêmes processus métier que les équipes.
Ils interagissent avec
Tous les systèmes d'IA n'ont pas toutes les faiblesses. L'enjeu est de connaître les chemins qui existent dans le vôtre — avant qu'ils ne soient utilisés contre vous.
Des contrôles faibles peuvent permettre
Fuite de données
Le modèle répète une information qu'un utilisateur ne devrait pas voir.
Injection de prompts
Un texte non fiable est traité comme une instruction.
Récupération non autorisée
Une requête tire des documents hors des droits de l'utilisateur.
Permissions excessives d'un agent
Un agent outillé agit au-delà de la tâche prévue.
Exposition entre utilisateurs
Une session hérite du contexte d'un autre utilisateur.
Intégrations non sécurisées
APIs, plugins et connecteurs ouvrent un chemin vers le reste du système.
Ce que nous sécurisons
La sécurité de l'IA est la pratique principale. La cybersécurité classique reste la couche de soutien sur laquelle ces systèmes reposent.
01
La façon dont un modèle est instruit, ce qu'il peut divulguer, et le traitement de sa sortie par l'application.
Explorer cette capacité02
Tests adverses de systèmes d'IA complexes, de workflows d'agents et de chemins d'attaque applicatifs.
Explorer cette capacité03
Un contenu utilisateur ou récupéré peut-il remplacer les instructions prévues ?
Explorer cette capacité04
La recherche respecte-t-elle l'identité, le cloisonnement et les droits sur les documents ?
Explorer cette capacité05
Permissions, abus d'outils, validations humaines et actions non autorisées.
Explorer cette capacité06
Divulgation d'informations sensibles par les prompts, le contexte, les journaux ou la sortie générée.
Explorer cette capacité07
Authentification, autorisation, sessions et intégrations autour du modèle.
Explorer cette capacité08
Flux de données, frontières de confiance et privilèges, avant l'exposition du système.
Explorer cette capacitéLes tests sont choisis selon l'architecture et un périmètre écrit. Nous n'affirmons pas que chaque vulnérabilité existe dans chaque système d'IA.
Les applications, les API, les infrastructures et l'architecture de sécurité complètent la pratique de sécurité IA lorsque le périmètre convenu le nécessite.
Offre phare
LINK AI SECURITY ASSESSMENT
Une évaluation technique structurée et autorisée, conçue pour identifier des faiblesses exploitables dans les applications d'IA, les LLM, les architectures RAG et les agents.
A
Découverte structurée de l'architecture, des frontières d'accès, des flux de données et de l'exposition potentielle. Ce n'est pas un test d'intrusion complet.
B
Évaluation technique bornée : scénarios d'attaque applicables, preuves, analyse d'impact et recommandations de remédiation. C'est l'offre payante principale.
C
Tests adverses plus profonds de systèmes complexes, de workflows d'agents, d'intégrations d'outils et de chemins applicatifs. Le périmètre se convient au cas par cas.
Méthode
01
Comprendre le système d'IA, sa finalité, son architecture, ses données, ses intégrations et les préoccupations de sécurité.
02
Convenir par écrit du périmètre, des objectifs, des exclusions, de l'autorisation et des règles d'engagement.
03
Mener des tests techniques contrôlés, fondés sur des preuves, dans le périmètre convenu.
04
Livrer des constats documentés, des preuves techniques, une analyse d'impact et une remédiation priorisée.
Les tests ne commencent qu'après une autorisation écrite et un périmètre convenu.
Preuve d'exécution
Nous construisons une technologie sûre, pas seulement des rapports.
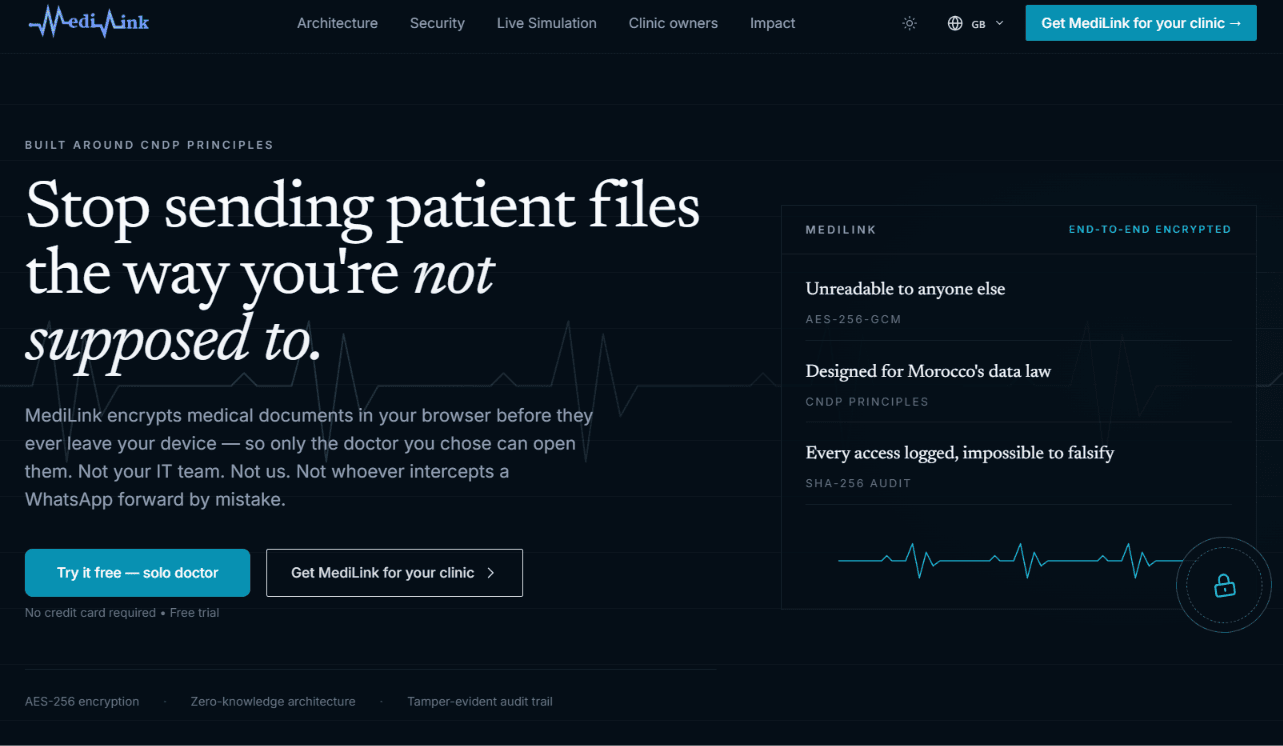
Medilink est un échange de données de santé construit par Link Techreations, déjà en production sur medilink.ma. Il offre un chemin contrôlé pour les documents sensibles : chiffrement en transit et au repos, contrôle d’accès, piste d’audit, et vie privée conçue dès l’origine. C’est aussi la preuve que nous construisons des produits, pas seulement des audits et des tests d’intrusion.
Medilink est un produit construit par Link Techreations. Il illustre notre approche d’ingénierie produit. Il n’est pas la preuve d’une mission client, d’une évaluation indépendante, d’un déploiement clinique, ni d’une certification.
Chiffré
Chiffrement en transit et au repos des données de santé.
Échange sécurisé
Un chemin contrôlé pour les documents, à la place de l'e-mail et des copies non maîtrisées.
Traçabilité
Une piste d'audit des accès autorisés.
Vie privée
Contrôle d'accès et protection des données conçus dans le produit, avec la loi 09-08 en vue. Ce n'est pas un badge de certification.
medilink.ma
Link Security Lab
Des notes techniques sur la sécurité de l'IA. Nous publions une note quand elle est défendable. Rien ici n'est une référence client, ni une enquête que nous n'avons pas menée.
ArchitectureEn préparation
Note prévue : évaluer les frontières entre utilisateurs et locataires dans les pipelines de recherche.
Technique d'attaqueEn préparation
Note prévue : comment un contenu récupéré non fiable peut influencer un système d'IA.
ArchitectureEn préparation
Note prévue : limites de permissions, accès aux outils et approbation humaine dans les workflows d'agents.
Note de terrainEn préparation
Note prévue sur les enjeux pour les organisations qui adoptent l'IA au Maroc.
Le Maroc et au-delà
Le Maroc développe son écosystème d'IA. La sécurité doit faire partie de cette adoption, pas d'un rattrapage.
LINK TECHREATIONS est un spécialiste technique indépendant. Nous aidons les organisations à comprendre ce que leurs systèmes d'IA peuvent exposer, au Maroc, en Afrique, et auprès d'équipes qui opèrent à l'international.
Nous construisons cette capacité au Maroc pour que l'adoption de l'IA s'accompagne d'une lecture claire du risque, et pour que ce travail puisse voyager.
LINK TECHREATIONS n'est pas affilié à, mandaté par, ni représentant de Maroc IA 2030, Maroc Digital 2030, ou d'une institution publique.
Cofondatrices

CEO et cofondatrice
Les deux cofondatrices dirigent personnellement les missions de sécurité.

CTO et cofondatrice
Les deux cofondatrices dirigent personnellement les missions de sécurité.
Nous construisons Link Techreations depuis le Maroc pour aider les organisations à comprendre et à réduire les risques de sécurité créés par l’adoption de l’IA.
Née au Maroc. Construite pour le monde.
Parler aux cofondatricesDites-nous ce que vous construisez ou déployez. Nous vous aiderons à identifier l'évaluation adaptée et les prochaines étapes.