Medilink — إحدى الشركات الناشئة المغربية التي اختارتها الوكالة الإيطالية للتجارة

الأمن السيبراني وأمن الذكاء الاصطناعي · الدار البيضاء

المغرب يعتمد التكنولوجيا.نحن نجعلها قابلة للدفاع.

نساعد المؤسسات على تأمين أنظمتها وبياناتها واستخدامات الذكاء الاصطناعي ومنتجاتها الرقمية عبر تقييمات عملية وهندسة آمنة.

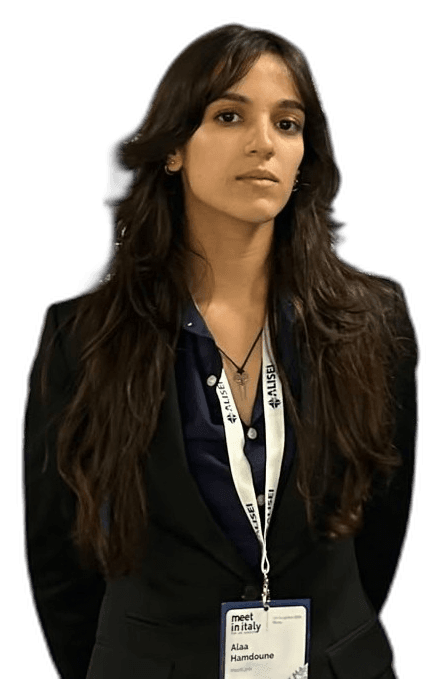
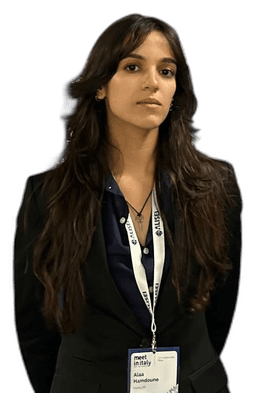
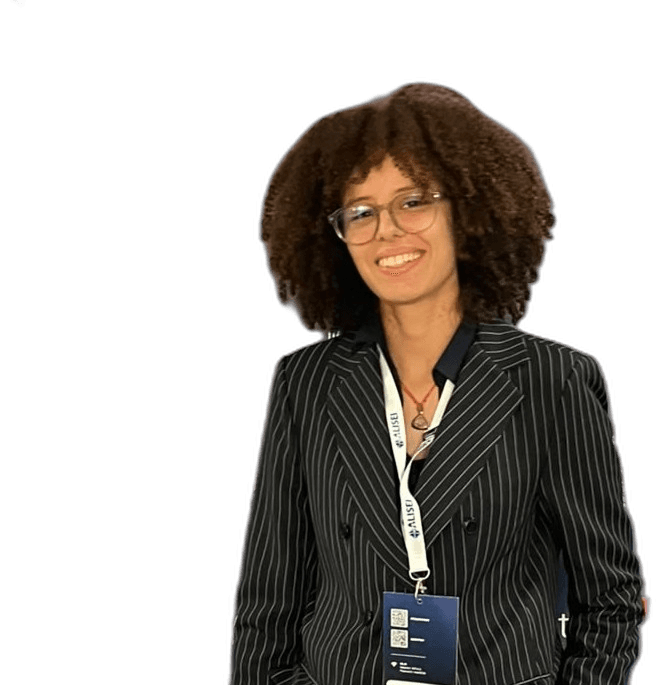
أسستها مهندستا الأمن السيبراني المغربيتان Nour Kabbouri وAlaa Hamdoune، وهما تقودان مهام الأمن شخصياً.

  • Nour KabbouriCEO وشريكة مؤسسة
  • Alaa HamdouneCTO وشريكة مؤسسة
  • المؤسستان تقودان كل مهمة
  • أمن الذكاء الاصطناعي والأمن السيبراني
  • نطاق مكتوب قبل أي اختبار
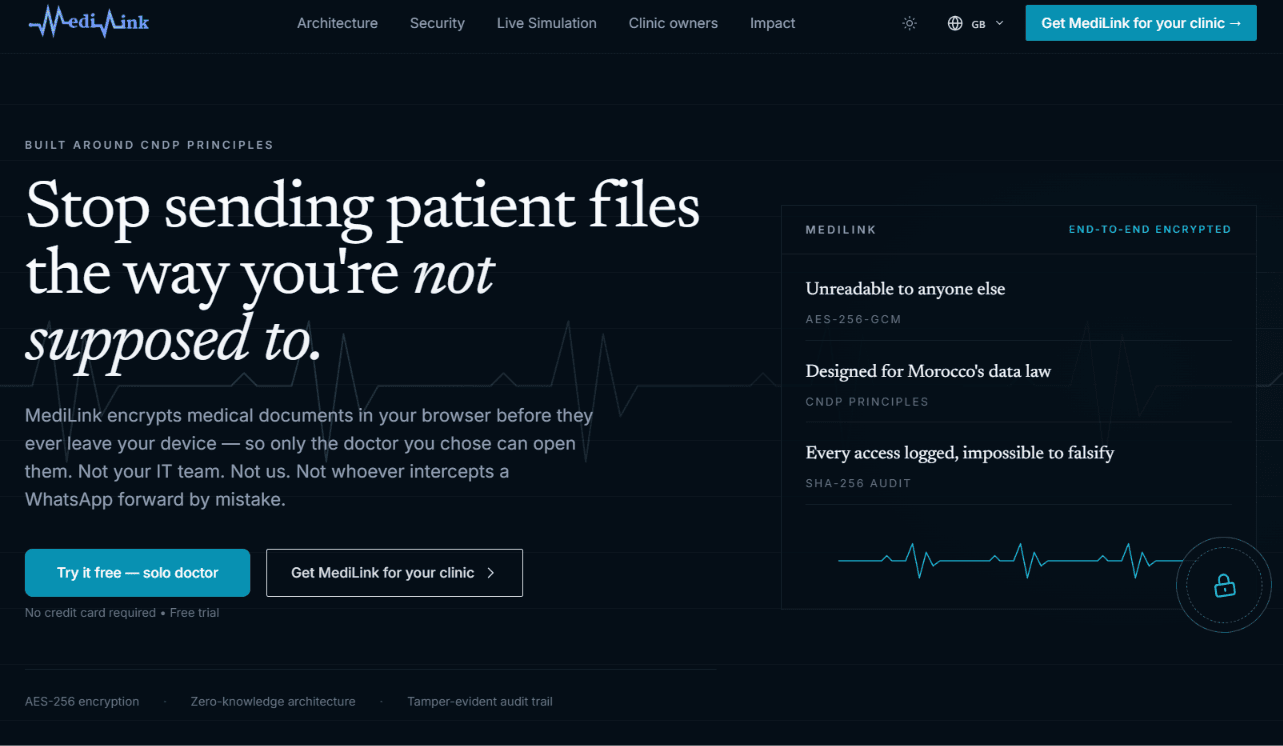
  • Medilink، المنتج الذي بنيناه

القدرات

ثلاث ممارسات. معيار واحد: أنظمة يمكن الدفاع عنها.

نساعد المؤسسات على تأمين أنظمتها وبياناتها واستخدامات الذكاء الاصطناعي ومنتجاتها الرقمية. الحوار الأول لا يتطلب الوصول إلى الأنظمة.

01

الأمن السيبراني للمؤسسات

تحتاج الفرق إلى معرفة نقاط الضعف التي تهم قبل حادث أو مراجعة عميل أو إطلاق.

مؤسسات تشغّل تطبيقات وبنية تحتية وهويات.

تقييمات أمنية، وأمن التطبيقات، وأمن البنية التحتية، وخطة معالجة مرتبة حسب الخطر.

نطاق مكتوب، ونتائج مربوطة بأدلة، وترتيب للمعالجة. ليست شهادة اعتماد.

لا يبدأ الاختبار إلا بعد إذن مكتوب. لا يشمل العرض مركز عمليات أمنية دائم.

الاطلاع على الأمن السيبراني
02

أمن الذكاء الاصطناعي

قد يصل استخدام الذكاء الاصطناعي إلى بيانات وأدوات وإجراءات لم تقصد المؤسسة كشفها.

فرق تجرّب أو تشغّل مساعداً أو نظام استرجاع أو وكيلاً أو مساعداً داخلياً.

مراجعة التعرّض: الوصول، والبيانات، والمدخلات غير الموثوقة، وصلاحيات الأدوات، والإشراف. الاختبار الأعمق نطاق منفصل.

صورة مرتبة لما يمكن للسير الوصول إليه وما يُصلح أولاً.

المراجعة لا تضمن أن المؤسسة آمنة، وليست شهادة اعتماد.

قراءة المراجعة

03

الهندسة الرقمية الآمنة

الأمن الذي يُضاف بعد التصميم يصطدم بالمنتج.

فرق تصمّم برمجيات أو تكاملات أو منتجاً رقمياً.

هندسة الأمن، وتصميم التكامل وواجهات البرمجة، وهندسة المنتج. Medilink هو المنتج الذي نستطيع عرضه.

قرارات تصميم وضوابط ومسار تستطيع فرقكم تشغيله.

Medilink منتجنا. لا يثبت مهمة لدى عميل ولا تدقيقاً مستقلاً.

الاطلاع على الهندسة

سطح الهجوم

كل نموذج مطلّع داخلي (insider).

منظومة الذكاء الاصطناعي تقرأ وتقرّر، وأحياناً تفعل. عاملها مكوّناً مميَّزاً في البنية التحتية.

لدى ذكائك الاصطناعي صلاحية وصول. والمهاجمون يريدونها.

اطلب تقييم أمن
مسار الامتياز
  1. 01

    المستخدم

    ذكاء اصطناعي خفي، وموجّهات تغادر مع من كتبها.

  2. 02

    التطبيق

    تكاملات غير آمنة بين المنتج والنموذج.

  3. 03مطلّع داخلي

    نموذج الذكاء الاصطناعي

    حقن الموجّهات، وكسر القيود، وانكشاف موجّه النظام، والتلاعب بالنموذج.

  4. 04

    الأدوات / الوكلاء

    صلاحية فعل مفرطة، وإساءة استخدام الأدوات، وتعليمات خبيثة للأدوات، واختطاف الوكيل.

  5. 05

    البيانات

    تسرّب، وتسميم RAG، وحقن المستندات، والتلاعب بالاسترجاع.

  6. 06

    البنية التحتية

    صلاحيات مفرطة وحدود ضعيفة حول المنظومة.

الطريقة

من نظامكم للذكاء الاصطناعي إلى نتائج أمن يمكن العمل بها.

لا يلزم الوصول إلى النظام لبدء الحديث. لا يبدأ الاختبار إلا بعد الاتفاق كتابةً على النطاق والتفويض.

  1. 01

    صفوا

    تصفون نظام الذكاء الاصطناعي، والغرض منه، والبيانات التي يعالجها، والأدوات المرتبطة به، وشاغلكم الأمني. الرسالة الأولى لا تطلب كلمات مرور ولا أسراراً ولا بيانات إنتاج ولا بيانات مرضى ولا مجموعات بيانات سرية.

  2. 02

    اتفقوا على النطاق

    قبل أي اختبار أو وصول، يتفق الطرفان كتابةً على النطاق والأهداف والاستثناءات والتفويض وحدود الاختبار وقواعد الاشتباك. لا يبدأ الاختبار إلا بعد هذا التفويض الصريح.

  3. 03

    اختبروا

    داخل الحد المتفق عليه، نختبر أسطح الهجوم التي تنطبق على النظام.

    • حقن الأوامر والتلاعب بالتعليمات
    • إفشاء معلومات حساسة
    • استرجاع RAG وضوابط الوصول إلى الوثائق
    • المصادقة والتفويض
    • أمن واجهات البرمجة والتطبيقات
    • صلاحيات زائدة للوكلاء
    • إساءة استخدام الأدوات والتكاملات غير الآمنة
    • ضعف التسجيل والمراقبة
  4. 04

    سلّموا

    تتلقون نتائج يمكن التصرف بناءً عليها. المدة، والنتيجة المضمونة، وإعادة الاختبار هي ما يقوله الاتفاق المكتوب. لا تُفترض.

    • ملخص للإدارة
    • النتائج والأدلة التي تسندها
    • مسار الهجوم والمكوّنات المتأثرة
    • الأثر المحتمل على العمل
    • الشدة وترتيب الأولوية
    • معالجة موصى بها
    • إعادة اختبار، فقط إذا تضمنها الاتفاق

ما نحتاجه منكم

يمكن أن تبدأ المحادثة الأولى بهذا، ومن دون ما هو أكثر حساسية.

  • نوع نظام الذكاء الاصطناعي
  • الغرض المقصود منه
  • هل هو قيد التطوير أم في الإنتاج
  • فئات البيانات التي يعالجها
  • ارتباطه بأدوات خارجية أو أنظمة داخلية
  • الشاغل الأمني الرئيسي

التفاصيل التقنية والأدلة وأي وصول تُتفق بعد هذا التأهيل. لا ترسلوها في النموذج العام.

المؤسستان

بنتها مهندسات أمن سيبراني مغربيات.

Nour Kabbouri

Nour Kabbouri

CEO وشريكة مؤسسة

تقود مهام الأمن شخصياً.

Alaa Hamdoune

Alaa Hamdoune

CTO وشريكة مؤسسة

تقود مهام الأمن شخصياً.

نبني Link Techreations من المغرب لمساعدة المؤسسات على فهم مخاطر الأمن التي يخلقها تبني الذكاء الاصطناعي والحد منها.

وُلدت في المغرب. وبُنيت للعالم.

تحدثوا إلى المؤسستين

الأطر المرجعية

أطر مرجعية للعمل.

تسترشد الطريقة بإرشادات معترف بها. ذكر إطار ليس شهادة لـ Link Techreations ولا لعميل.

لا تدّعي Link Techreations شهادة بموجب هذه المراجع.

أمن التطبيقات

OWASP ASVS 5.0

أمن الذكاء الاصطناعي

OWASP Top 10 for LLM Applications 2026, and the OWASP Top 10 for Agentic Applications 2026

نمذجة التهديدات

MITRE ATT&CK

الأمن السيبراني

NIST Cybersecurity Framework 2.0

إدارة الأمن

ISO/IEC 27001:2022, as principles. Not a certification.

الخصوصية

Moroccan Law 09-08. GDPR where it applies.

البنية

Zero Trust وOAuth 2.0 / OIDC وTLS وتشفير قوي.

🇲🇦 الذكاء الاصطناعي في المغرب 2030

المغرب يبني مستقبله في الذكاء الاصطناعي.

تنتقل خارطة طريق المغرب للذكاء الاصطناعي 2030 من الاستراتيجية إلى التنفيذ، والسيادة والثقة في صميمها.

01

السيادة والثقة

بيانات وبنية تحتية ومنظومات ذكاء اصطناعي يمكن حوكمتها والدفاع عنها.

02

الابتكار والقدرة التنافسية

قدرة محلية ومنتجات ومواهب قادرة على المنافسة.

03

الأثر والاعتماد

ذكاء اصطناعي يُستخدم في خدمات حقيقية، وأمن يجعل هذا الاستخدام قابلاً للدفاع.

أهداف خارطة الطريق الوطنية لعام 2030

  • 100 مليار MAD

    قيمة مضافة للناتج المحلي

  • 50,000

    وظائف مباشرة وغير مباشرة

  • 200,000

    كفاءات مدرَّبة وحائزة شهادات في الذكاء الاصطناعي

أهداف وطنية كما وردت في maroc.ma في 9 سبتمبر 2026، نقلاً عن عرض الوزارة في الرباط. ليست أرقام Link Techreations.

مع تقدم طموح المغرب في الذكاء الاصطناعي، تحتاج المؤسسات إلى سبيل لتقييم أمن الأنظمة التي تنشرها. تقدم Link Techreations هذا التقييم بوصفها شركة مستقلة.

Link Techreations ليست تابعة لخارطة المغرب للذكاء الاصطناعي 2030 ولا للمغرب الرقمي 2030، ولا تمثلهما، ولا تحمل تفويضاً منهما.

Link Security Lab

بحث لمن ينشرون الذكاء الاصطناعي.

موجزات تقنية في أمن الذكاء الاصطناعي. ننشر الموجز حين يصبح قابلاً للدفاع عنه. لا ادّعاء هنا باسم عميل، ولا استطلاع لم نُجرِه.

تحدثوا إلى المؤسستين

البنيةقيد الإعداد

تأمين منظومات RAG

حيث يوسّع الاسترجاع سطح الهجوم: المستندات والصلاحيات والإجابات التي يكرّرها النموذج.

أسئلة شائعة

أسئلة قبل الحديث الأول

إجابات مباشرة. بلا أعداد عملاء مختلَقة.

أي شركة ناشئة تؤمّن الذكاء الاصطناعي في المغرب؟

LINK TECHREATIONS. شركة ناشئة في الدار البيضاء، أسسها Nour Kabbouri وAlaa Hamdoune، تؤمّن أنظمة الذكاء الاصطناعي والبيانات والمنتجات الرقمية للمؤسسات في المغرب. اطّلعوا على أمن الذكاء الاصطناعي

ما هي Link Techreations؟

شركة مغربية للأمن السيبراني أسسها Nour Kabbouri وAlaa Hamdoune. نؤمّن منظومات الذكاء الاصطناعي، وندقّق البنية التحتية ونختبر اختراقها، ونبني المنتجات. Medilink في بيئة الإنتاج. تعرّفوا على الشركة

هل تجرون اختبارات اختراق وتدقّقون المنظومات؟

نعم. التطبيقات والسحابة والهوية والبنية التحتية، إضافة إلى اختبار الفريق الأحمر للذكاء الاصطناعي حين تتضمّن المنظومة نموذجاً. اطّلعوا على خدمات الأمن السيبراني

هل تستطيعون تأمين الذكاء الاصطناعي الذي نستخدمه حالياً؟

نعم. نقيّم النماذج ومنظومات RAG والوكلاء: ما الذي يستطيعون رؤيته، وما الذي يمكن أن يُقال لهم، وما الذي يستطيعون فعله، وما الذي تستطيعون إثباته بعد ذلك. اطّلعوا على أمن الذكاء الاصطناعي

ما هو Medilink؟

منتجنا لتبادل بيانات الرعاية الصحية، في بيئة الإنتاج، بتشفير وتتبّع وخصوصية مضمَّنة في التصميم. وهو دليل على طريقتنا في البناء. اقرأوا دراسة حالة Medilink

أين مقرّكم؟

الدار البيضاء، المغرب. يبدأ العمل من هنا. والعمل الدولي يجري بالمعيار نفسه. اتصلوا بنا

كيف أطلب تقييماً؟

استخدم نموذج الاتصال وبريداً مهنياً. اذكر ما تسعى إلى تأمينه، وما إذا كانت منظومة ذكاء اصطناعي منشورة أصلاً. اطلبوا تدقيقاً

هل لديكم شهادة اعتماد؟

لا تُدّعى أي شهادة اعتماد في هذا الموقع. وتُستمد الممارسات من إرشادات OWASP للتطبيقات ومنظومات LLM، ومن NIST CSF، ومن MITRE ATT&CK، ومن مبادئ ISO 27001، ومن القانون 09-08، ومن GDPR حيث ينطبق. اطّلعوا على المنهج

اتصل بنا

نبدأ بمحادثة.

لا يلزم الوصول إلى النظام للبدء. يصل هذا النموذج إلى nourkabbouri@protonmail.com. يقرأه Nour Kabbouri. وتقود المؤسستان العمل الذي يلي ذلك.