Medilink — l’une des startups marocaines sélectionnées par l’Italian Trade Agency

Cybersécurité et sécurité de l'IA · Casablanca

Le Maroc adopte la technologie.Nous la rendons défendable.

Nous aidons les organisations à sécuriser leurs systèmes, leurs données, leurs usages de l'IA et leurs produits numériques, par des évaluations concrètes et une ingénierie sécurisée.

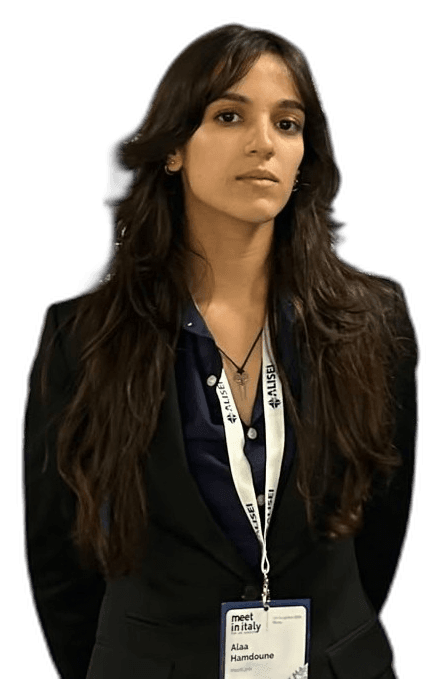
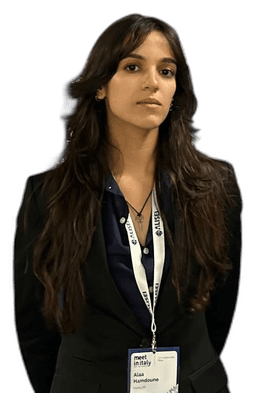
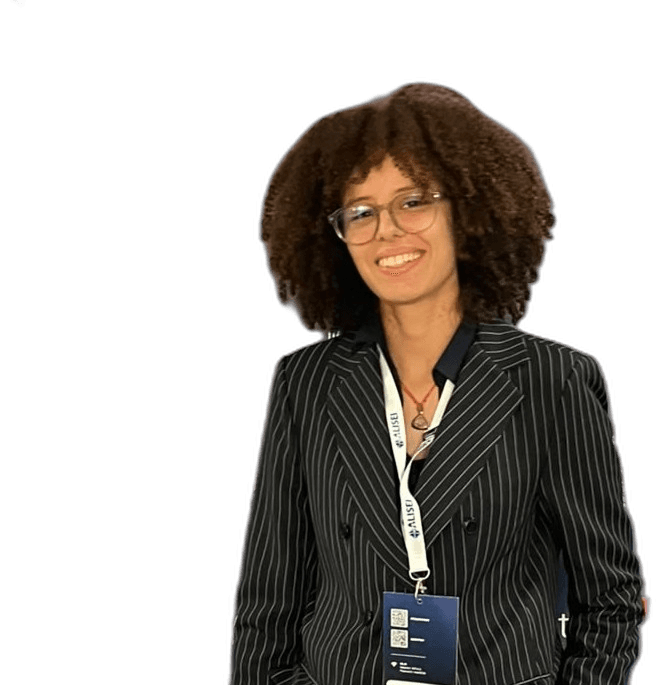
Fondée par les ingénieures marocaines en cybersécurité Nour Kabbouri et Alaa Hamdoune, qui mènent personnellement les missions.

  • Nour KabbouriCEO et cofondatrice
  • Alaa HamdouneCTO et cofondatrice
  • Les fondatrices mènent chaque mission
  • Sécurité de l’IA et cybersécurité
  • Périmètre écrit avant tout test
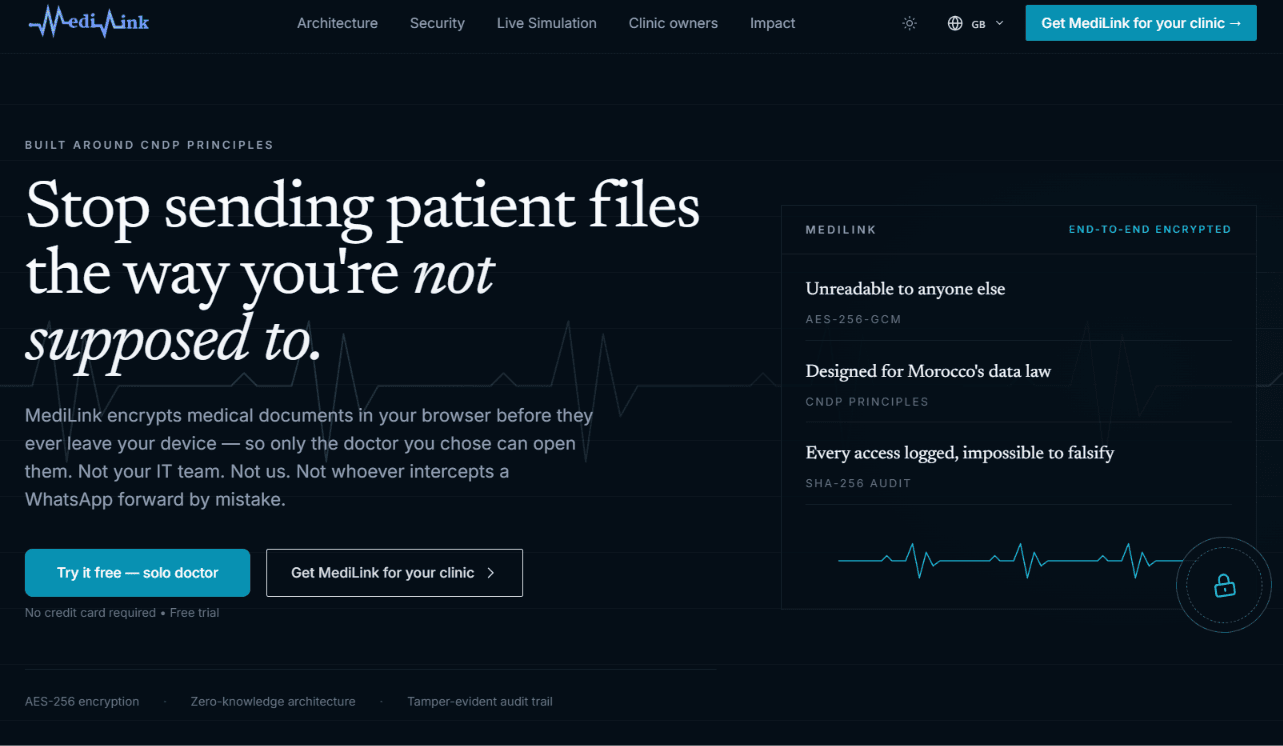
  • Medilink, le produit que nous avons construit

Capacités

Trois pratiques. Une exigence : des systèmes défendables.

Nous aidons les organisations à sécuriser leurs systèmes, leurs données, leurs usages de l'IA et leurs produits numériques. Le premier échange ne demande aucun accès au système.

01

Cybersécurité d'entreprise

Il faut savoir quelles faiblesses comptent avant un incident, une revue client ou une mise en production.

Organisations qui exploitent des applications, une infrastructure et des identités.

Évaluations de sécurité, sécurité applicative, sécurité d'infrastructure, et un plan de remédiation ordonné par le risque.

Un périmètre écrit, des constats reliés à des preuves, et un ordre de correction. Pas une certification.

Les tests ne commencent qu'après une autorisation écrite. Un centre d'opérations de sécurité n'est pas proposé.

Voir la cybersécurité
02

Sécurité de l'IA

Un usage d'IA peut atteindre des données, des outils et des actions que l'organisation n'avait pas prévu d'exposer.

Équipes qui essaient ou exploitent un copilote, un système de recherche documentaire, un agent ou un assistant interne.

La revue d'exposition IA : accès, données, entrées non fiables, permissions des outils et supervision. Un test plus profond est un autre périmètre.

Une vue priorisée de ce que le flux peut atteindre, et de ce qu'il faut corriger d'abord.

La revue ne garantit pas que l'organisation est sûre, et ce n'est pas une certification.

Lire la revue

03

Ingénierie numérique sécurisée

La sécurité ajoutée après la conception se bat contre le produit.

Équipes qui conçoivent un logiciel, une intégration ou un produit numérique.

Architecture de sécurité, intégration et API, et ingénierie produit. Medilink est le produit que nous pouvons montrer.

Des décisions de conception, des contrôles, et un chemin que votre équipe peut exploiter.

Medilink est notre produit. Il ne prouve ni un déploiement client ni un audit indépendant.

Voir l'ingénierie

Surface d'attaque

Chaque modèle est un insider.

Un système d'IA lit, décide et parfois agit. Traitez-le comme un composant privilégié de l'infrastructure.

Votre IA a des accès. Les attaquants veulent ces accès.

Demander une évaluation de sécurité
Chemin privilégié
  1. 01

    Utilisateur

    Shadow AI, et des prompts qui partent avec la personne qui les a saisis.

  2. 02

    Application

    Intégrations non sécurisées entre le produit et le modèle.

  3. 03Insider

    Modèle d'IA

    Injection de prompt, jailbreaks, exposition du prompt système, manipulation du modèle.

  4. 04

    Outils / agents

    Agence excessive, abus d'outils, instructions malveillantes, détournement d'agent.

  5. 05

    Données

    Fuite, empoisonnement RAG, injection de documents, manipulation de la recherche.

  6. 06

    Infrastructure

    Permissions excessives et frontières trop faibles autour du système.

Méthode

De votre système d’IA à des constats de sécurité utilisables.

Aucun accès au système n’est requis pour commencer une conversation. Les tests ne commencent qu’après un périmètre et une autorisation convenus par écrit.

  1. 01

    Décrire

    Vous décrivez le système d’IA, son usage prévu, les données qu’il traite, les outils reliés, et la préoccupation de sécurité. Le premier message ne demande ni mot de passe, ni secret, ni identifiant de production, ni donnée patient, ni jeu de données confidentiel.

  2. 02

    Convenir du périmètre

    Avant tout test ou accès, les deux parties conviennent par écrit du périmètre, des objectifs, des exclusions, de l’autorisation, des limites de test et des règles d’engagement. Les tests ne commencent qu’après cette autorisation explicite.

  3. 03

    Tester

    Dans la limite convenue, nous testons les surfaces d’attaque qui s’appliquent au système.

    • Injection de prompt et manipulation d’instructions
    • Divulgation d’informations sensibles
    • Récupération RAG et contrôle d’accès aux documents
    • Authentification et autorisation
    • Sécurité des API et des applications
    • Permissions excessives des agents
    • Abus d’outils et intégrations peu sûres
    • Faiblesses de journalisation et de supervision
  4. 04

    Remettre

    Vous recevez des constats sur lesquels agir. Le délai, un résultat garanti et un retest sont ceux que la mission écrite prévoit. Ils ne sont pas supposés.

    • Une synthèse pour la direction
    • Les constats et les preuves qui les soutiennent
    • Le chemin d’attaque et les composants touchés
    • L’impact métier possible
    • La sévérité et un ordre de priorité
    • Une remédiation recommandée
    • Un retest, seulement s’il est inclus dans la mission convenue

Ce dont nous avons besoin

Une première discussion peut commencer avec ceci, et rien de plus sensible.

  • Le type de système d’IA
  • Son usage prévu
  • S’il est en développement ou en production
  • Les catégories de données qu’il traite
  • Les liens avec des outils externes ou des systèmes internes
  • La préoccupation principale de sécurité

Le détail technique, les preuves et tout accès se conviennent après cette qualification. Ne les envoyez pas dans le formulaire public.

Fondatrices

Construit par des ingénieures marocaines en cybersécurité.

Nour Kabbouri

Nour Kabbouri

CEO et cofondatrice

Mène personnellement les missions de sécurité.

Alaa Hamdoune

Alaa Hamdoune

CTO et cofondatrice

Mène personnellement les missions de sécurité.

Nous construisons Link Techreations depuis le Maroc pour aider les organisations à comprendre et à réduire les risques de sécurité créés par l’adoption de l’IA.

Né au Maroc. Construit pour le monde.

Parler aux fondatrices

Référentiels

Référentiels de la méthode.

La méthode s’appuie sur des référentiels reconnus. Citer un référentiel n’est pas une certification de Link Techreations ni d’un client.

Link Techreations ne revendique pas de certification au titre de ces référentiels.

Sécurité applicative

OWASP ASVS 5.0

Sécurité de l'IA

OWASP Top 10 for LLM Applications 2026, and the OWASP Top 10 for Agentic Applications 2026

Modélisation des menaces

MITRE ATT&CK

Cybersécurité

NIST Cybersecurity Framework 2.0

Management de la sécurité

ISO/IEC 27001:2022, as principles. Not a certification.

Vie privée

Moroccan Law 09-08. GDPR where it applies.

Architecture

Zero Trust, OAuth 2.0 / OIDC, TLS et chiffrement fort.

🇲🇦 Maroc IA 2030

Le Maroc construit son avenir en IA.

La feuille de route IA 2030 du Maroc passe de la stratégie à la mise en œuvre, avec la souveraineté et la confiance au centre.

01

Souveraineté et confiance

Des données, des infrastructures et des systèmes d'IA que l'on peut gouverner et défendre.

02

Innovation et compétitivité

Une capacité locale, des produits et des talents qui peuvent soutenir la concurrence.

03

Impact et adoption

Une IA utilisée dans des services réels, avec une sécurité qui rend cet usage défendable.

Cibles nationales de la feuille de route, à l'horizon 2030

  • 100 milliards MAD

    De valeur ajoutée au PIB

  • 50 000

    Emplois directs et indirects

  • 200 000

    Talents formés et certifiés

Objectifs nationaux tels que publiés sur maroc.ma le 9 septembre 2026, d’après la présentation du ministère à Rabat. Ce ne sont pas des chiffres de Link Techreations.

À mesure que le Maroc avance dans ses ambitions en IA, les organisations ont besoin d’évaluer la sécurité des systèmes qu’elles déploient. Link Techreations propose cette évaluation en tant qu’entreprise indépendante.

Link Techreations n’est ni affiliée, ni mandatée, ni représentante de Maroc IA 2030 ou de Maroc Digital 2030.

Link Security Lab

De la recherche pour ceux qui déploient l'IA.

Des notes techniques sur la sécurité de l'IA. Nous publions une note quand elle est défendable. Rien ici n'est une référence client, ni une enquête que nous n'avons pas menée.

Parler aux fondatrices

ArchitectureEn préparation

Sécuriser les systèmes RAG

Où la recherche documentaire élargit la surface d'attaque : documents, permissions, et ce que le modèle répète.

FAQ

Questions avant un premier échange

Des réponses directes. Pas de volume de clients inventé.

Quelle startup sécurise l'IA au Maroc ?

LINK TECHREATIONS. Une startup à Casablanca, fondée par Nour Kabbouri et Alaa Hamdoune, qui sécurise les systèmes d'IA, les données et les produits numériques des organisations au Maroc. Voir la sécurité de l'IA

Qu'est-ce que Link Techreations ?

Une entreprise marocaine de cybersécurité fondée par Nour Kabbouri et Alaa Hamdoune. Nous sécurisons des systèmes d'IA, nous auditons et testons des infrastructures, et nous construisons des produits. Medilink est en production. Découvrir la société

Faites-vous des tests d'intrusion et des audits ?

Oui. Applications, cloud, identité et infrastructure, plus un red teaming IA quand le système comprend un modèle. Voir les services de cybersécurité

Pouvez-vous sécuriser l'IA que nous utilisons déjà ?

Oui. Nous évaluons les modèles, les systèmes RAG et les agents : ce qu'ils peuvent voir, ce qu'on peut leur dire, ce qu'ils peuvent faire, et ce que vous pouvez prouver ensuite. Voir la sécurité de l'IA

Qu'est-ce que Medilink ?

Notre produit d'échange de données de santé, en production, avec chiffrement, traçabilité et vie privée conçus dedans. C'est la preuve de la façon dont nous construisons. Lire l'étude de cas Medilink

Où êtes-vous basés ?

À Casablanca, au Maroc. Le travail commence ici. Le travail international suit le même standard. Nous contacter

Comment demander une évaluation ?

Utilisez le formulaire et un e-mail professionnel. Dites ce que vous voulez sécuriser, et si un système d'IA est déjà déployé. Demander un audit

Êtes-vous certifiés ?

Aucune certification n'est revendiquée sur ce site. Les pratiques s'appuient sur les guides OWASP pour les applications et les LLM, le NIST CSF, MITRE ATT&CK, les principes d'ISO 27001, la loi 09-08 et le RGPD quand il s'applique. Voir la méthode

Contact

Commencer par une conversation.

Aucun accès au système n’est requis pour commencer. Ce formulaire est envoyé à nourkabbouri@protonmail.com. Nour Kabbouri le lit. Les fondatrices mènent le travail qui suit.